Блог · 21 сентября 2026 г. · 7 мин
PII и секреты в логах: маскирование до отправки
Что нельзя писать в открытом виде, маскирование токенов и ответственность команды владельца сервиса.
безопасность,GDPR,комплаенс
Риски
Пароли, полные номера карт, токены OAuth, полные JWT в логах — источник утечек и нарушений комплаенса.
Что делать
- Список запрещённых полей в ревью PR.
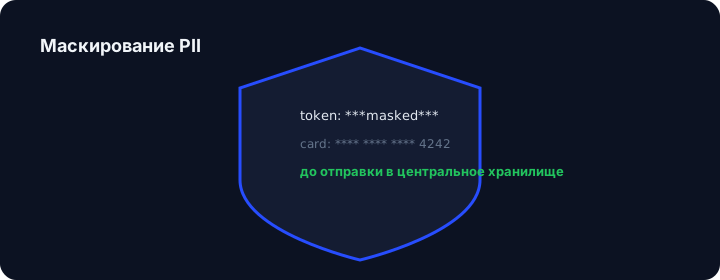
- Маскирование на стороне приложения или агента:
Authorization: Bearer ***. - Сэмплирование DEBUG только без чувствительных полей.
Logoric
Политики хранения и доступа на уровне организаций и проектов помогают ограничить распространение данных — подробнее на сайте.
Читайте также
Другие свежие материалы из блога.
Логирование
Структурированные логи и JSON: зачем перестать печатать просто строку
Почему свободный текст усложняет поиск и алерты, какие поля стоит стандартизировать и как это стыкуется с анализом в Logoric.
8 мин · 21.09.2026
Логирование
Уровни логов в продакшене: что не заливать в DEBUG
Политика уровней для команд, стоимость хранения и фильтрация шума до отправки в центральную систему.
7 мин · 21.09.2026
Трассировка и микросервисы
Корреляция запросов: trace_id, request_id и сквозная диагностика
Как связать логи шлюза, микросервисов и БД одной цепочкой и почему без ID нет нормального MTTR.
8 мин · 21.09.2026
SRE, алерты и инциденты
Усталость от алертов: как снизить шум и не пропустить инцидент
Пороги, окна агрегации, подавление дублей и разделение «страница» vs «критичный сервис».
9 мин · 21.09.2026
SRE, алерты и инциденты
От алерта до постмортема: жизненный цикл инцидента
Триаж, эскалация, коммуникации, фиксация причин и что автоматизировать в первую очередь.
8 мин · 21.09.2026
Архитектура и платформы
ELK, Loki+Grafana или облачный SaaS: что выбрать для логов
Краткое сравнение по капексу, операционным затратам, закрытому периметру и скорости вывода в прод.
10 мин · 21.09.2026